
Podejście zorientowane na bezpieczeństwo – ISO 19650-5 w praktyce (cz. 1)
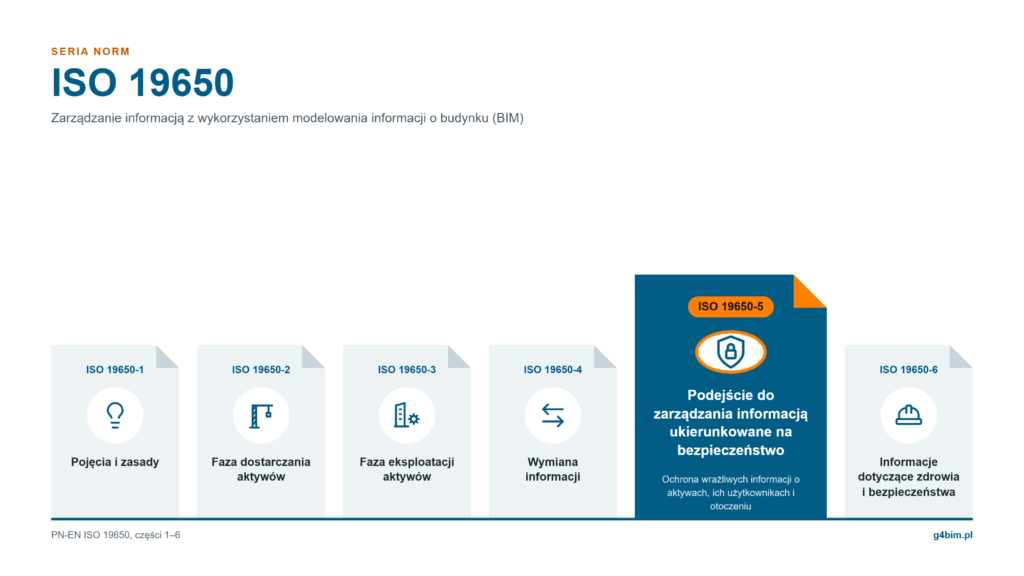
Żyjemy w ciekawych czasach. Wschodnia granica Unii Europejskiej od kilku lat jest terenem działań poniżej progu otwartego konfliktu: sabotaż infrastruktury kolejowej i energetycznej, uszkodzenia kabli i rurociągów na dnie Bałtyku, podpalenia obiektów handlowych i magazynów, drony nad lotniskami oraz zakładami przemysłowymi, wreszcie werbowanie przypadkowych osób do wykonywania pojedynczych zadań. Równolegle trwa presja w sieci – szpitale, wodociągi, samorządy i firmy energetyczne regularnie odnotowują incydenty, od oprogramowania szyfrującego dane po próby dostania się do systemów sterowania. Wspólnym mianownikiem tych działań jest rozpoznanie: zanim ktokolwiek weźmie na cel fizyczny obiekt, musi zebrać o nim informacje. Informacje, które powstają w trakcie projektu, budowy oraz eksploatacji a mieszkają w CDE i innych systemach zarządzania informacjami.
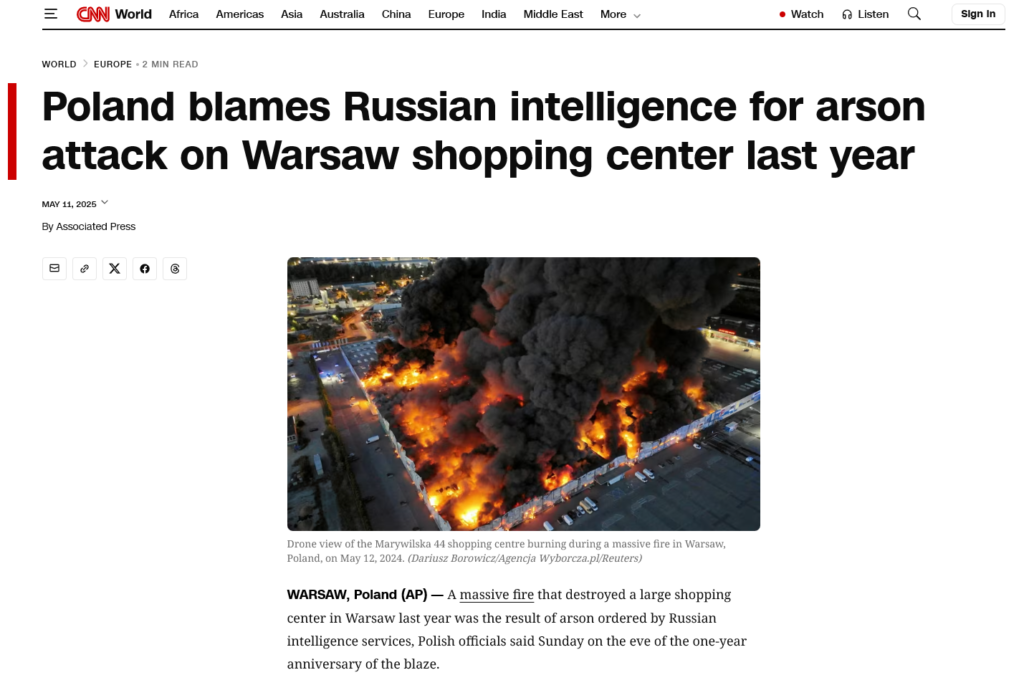
Cztery pierwsze części serii ISO 19650 opisują, jak zarządzać informacjami: jakimi pojęciami się posługiwać, jak prowadzić proces tworzenia modeli informacyjnych i jak wymieniać się informacjami między stronami.
12 sierpnia 2026 r. Polski Komitet Normalizacyjny opublikował PN-EN ISO 19650-5. Część piąta odpowiada na pytanie jak chronić aktywa i informacje. Przedmiotem ochrony są tu na równi informacje wrażliwe oraz bezpieczeństwo, ochrona i odporność samych aktywów, wyrobów i usług, a także ludzi, którzy z nich korzystają.
Oba przedmioty ochrony są ze sobą powiązane dwukierunkowo. Informacje o obiekcie takie jak dokumentacja projektowa i modele, dane eksploatacyjne i serwisowe, lub odczyty czujników z BMS bywają drogą dostępu do samego aktywa. Pozwalają wskazać słabe punkty ochrony, konfigurację systemów oraz wzorce użytkowania obiektu i zachowań użytkowników. Informacje pozwalają więc uchwycić moment, w którym obiekt jest najmniej pilnowany.
Zależność działa też w drugą stronę: fizyczne wejście do budynku albo na plac budowy daje dostęp do komputerów, infrastruktury IT i dokumentów, a co za tym idzie do informacji które mogę być wartościowe. Dlatego norma każe patrzeć na zabezpieczenia całościowo obejmując personel, ochronę fizyczną, technologie i zarządzanie informacjami.
Istotne pojęcia: Bezpieczeństwo to nie to samo co poczucie bezpieczeństwa
Norma rozdziela dwa pojęcia, które po polsku brzmią podobnie. Bezpieczeństwo (3.7) to stan względnej wolności od zagrożenia lub szkody spowodowanych celowymi, niepożądanymi, wrogimi lub złośliwymi działaniami. Poczucie bezpieczeństwa (3.6) dotyczy zdarzeń przypadkowych i niezamierzonych. Część piąta zajmuje się wyłącznie działaniami celowymi – kradzieżą, sabotażem, szpiegostwem gospodarczym, wrogim rozpoznaniem. Nie jest też normą o bezpieczeństwie pracy (BHP).
Drugie pojęcie porządkujące to informacja wrażliwa (3.11): taka, której utrata, niewłaściwe wykorzystanie, modyfikacja lub nieuprawniony dostęp może zaszkodzić prywatności i bezpieczeństwu osób, naruszyć własność intelektualną lub tajemnice handlowe, spowodować szkody gospodarcze albo zagrozić sprawom państwa. Definicja jest szeroka i to ona uruchamia całą resztę dokumentu – bez zidentyfikowanej informacji wrażliwej pozostałe rozdziały nie mają zastosowania.
Warto też odnotować dwa mechanizmy z Załącznika A. Pierwszy to wrogie rozpoznanie: wroga strona szuka informacji o podatnościach fizycznych, konfiguracji systemów, sposobie działania i wzorcach zachowań, zanim organizacja zdąży wprowadzić środki zapobiegawcze. Drugi to agregacja, czyli wzrost zagrożenia wraz ze wzrostem ilości informacji trzymanych razem. Tyczy się to nawet informacji pozornie nieszkodliwych z osobna, bo w połączeniu mogą tworzyć informację wrażliwą.
Czy ISO 19650-5 w ogóle mnie dotyczy?
Rozdział 4 zaczyna się od pytania, na które trzeba odpowiedzieć przed uruchomieniem jakichkolwiek procesów: czy podejście zorientowane na bezpieczeństwo jest w tym przypadku potrzebne. Odpowiedź daje ocena wrażliwości, a po niej proces priorytetyzacji bezpieczeństwa – w normie skracany do „ST” (Security Triage).
Ocena wrażliwości jest zadaniem najwyższego kierownictwa i przebiega w czterech krokach: zrozumienie zakresu ryzyka, identyfikacja własnych wrażliwości, ustalenie wrażliwości stron trzecich, zarejestrowanie wyniku. Rejestruje się każdy wynik, także ten mówiący, że wrażliwości nie stwierdzono (warto też pamiętać, że sam rejestr może być informacją wrażliwą).
Kryteria uznania aktywa za wrażliwe (4.3.2) obejmują infrastrukturę krytyczną, obiekty obronności, egzekwowania prawa, bezpieczeństwa narodowego i dyplomacji, obiekty komercyjne z produkcją lub przechowywaniem materiałów wartościowych, pieniędzy, farmaceutyków, chemikaliów i gazów, obiekty zwiedzania oraz miejsca o dużym zagęszczeniu osób.
Istotne jest sformułowanie „w całości lub części”. Bardzo często wrażliwe bywają wyłącznie wybrane elementy: konkretne systemy, wyznaczone strefy budynku, pojedyncze procesy.
Dla polskiego zamawiającego kryteria z klauzuli 4.3.2 przestały być abstrakcją. Od 4 lipca 2026 r. obowiązuje nowelizacja ustawy o zarządzaniu kryzysowym (Dz.U. 2026 poz. 815), wdrażająca unijną dyrektywę CER o odporności podmiotów krytycznych. Dotychczasowe plany ochrony infrastruktury krytycznej zastąpiła niejawna dokumentacja ochrony, operatorzy składają coroczne raporty o stanie ochrony do 31 marca, a podmioty krytyczne przeprowadzają ocenę ryzyka co najmniej raz na dwa lata oraz kompleksowe audyty bezpieczeństwa co najmniej raz na trzy lata. Obejmują one bezpieczeństwo informacji, ochronę fizyczną i odporność systemów teleinformatycznych, czyli dokładnie te obszary, które opisuje Załącznik B do ISO 19650-5. Ustawa wprowadza też pojęcie dostawcy krytycznego: podmiotu dostarczającego produkty, usługi lub technologie, których zakłócenie może wywołać incydent u podmiotu krytycznego. Biuro projektowe, generalny wykonawca i dostawca CDE pracujący dla operatora infrastruktury krytycznej też stają się częścią tego łańcucha.
Sam proces priorytetyzacji bezpieczeństwa (triaż) sprowadza się do dwóch pytań: czy nasze aktywa lub informacje są wrażliwe oraz czy uzyskujemy dostęp do niepublicznych informacji innej organizacji i czy one są wrażliwe. Kombinacje odpowiedzi dają cztery wyniki. ST1 obejmuje ochroną informacje własne i cudze, ST2 tylko własne, ST3 tylko cudze – co zdarza się, gdy własny projekt nie jest wrażliwy, ale sąsiaduje z obiektem krytycznym. ST4 oznacza, że pełne podejście nie jest wymagane, ale wrażliwe informacje handlowe i dane osobowe chroni się zawsze. Norma zaleca też w każdym wypadku stosować zwykłe środki przeciw oszustwom i incydentom cyberbezpieczeństwa.
Co dalej?
Wynik triażu odpowiada na pytanie, czy i w jakim zakresie stosować pozostałe rozdziały normy. W drugiej części Poradnika omówimy, co dalej z tym zrobić: kto odpowiada za podejście zorientowane na bezpieczeństwo, jakie trzy dokumenty opisuje norma, z jakich czterech perspektyw dobiera się zabezpieczenia i jak przenieść wymagania na przetargi, umowy oraz wspólne środowisko danych.

Ten artykuł jest częścią cyklu Poradnik ISO 19650. Jest realizowany pod patronatem BSI (British Standards Institution), rzuca światło na znaczenie standaryzacji zgodnie z normą wieloczęściową ISO 19650. Chcesz dowiedzieć się więcej o BIM i ISO 19650? Śledź nasz blog lub zapisz się na szkolenie.
Źródło: PN-EN ISO 19650-5:2026 (EN ISO 19650-5:2020); Ustawa z 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815).


